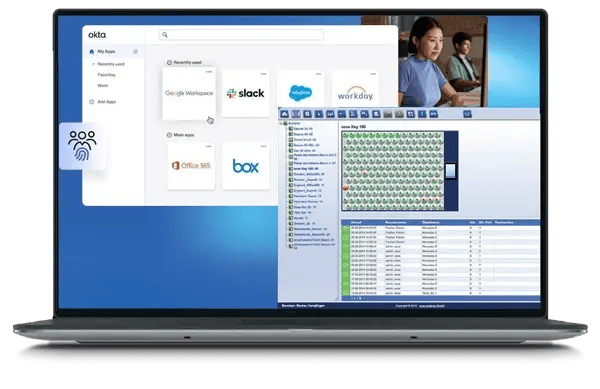
Okta est un fournisseur d'identité indépendant de premier plan que les organisations utilisent pour gérer l'accès des utilisateurs à l'ensemble de leurs applications depuis un seul endroit. La connexion d'ecos à Okta étend ce contrôle au monde physique : les mêmes identités et groupes qui régissent vos logiciels déterminent aussi qui peut ouvrir vos armoires à clés et vos casiers.
INTÉGRATION GÉNÉRALE
ecos se synchronise avec Okta via ses API d'identité et de provisionnement. Les utilisateurs et leurs affectations de groupes sont lus depuis Okta dans ecos webman, ainsi que les informations qui identifient chaque personne — nom, adresse e-mail et service — de sorte que l'accès à vos clés et à vos actifs est régi par la plateforme d'identité à laquelle vous faites déjà confiance.
Comment ça fonctionne
Connectez ecos webman à votre organisation Okta, en autorisant l'intégration et en saisissant les informations de connexion requises par Okta.
Importezvosgroupes Okta dans ecos, oùilssontreproduitscomme des groupesd'utilisateurs, afinquevotre structure Okta définisse les accèsplutôtqu'uneliste manuelle.
ecosprovisionne et met à jour les utilisateursautomatiquement à mesureque les affectations Okta évoluent, enmaintenant les accès à jour.
Les utilisateurs utilisent l'authentification unique avec leurs identifiants Okta, et l'accès est automatiquement supprimé lorsqu'un utilisateur est désactivé.
Caractéristiques principales
Provisionnement depuis Okta
Les utilisateurs sont créés dans ecos directement depuis Okta, avec le nom, l'adresse e-mail et le service, de sorte que l'intégration pour l'accès aux clés et aux actifs ne nécessite aucune configuration manuelle.
Authentification unique transparente
Les administrateurs et les opérateurs se connectent à l'aide de leurs identifiants Okta, ce qui unifie l'authentification entre vos applications et vos produits ecos.
Mises à jour en temps réel des arrivées, mobilités et départs
À mesure que des personnes sont ajoutées, réaffectées ou désactivées dans Okta, ecos met à jour leur accès en conséquence, de sorte qu'aucun droit ne subsiste au-delà de ce qui est prévu.
Une seule plateforme d'identité, étendue aux clés et aux actifs.
Provisionnez les utilisateurs depuis Okta, associez les accès à vos groupes Okta et activez l'authentification unique — pour que l'accès physique aux clés et aux actifs suive les mêmes identités que le reste.