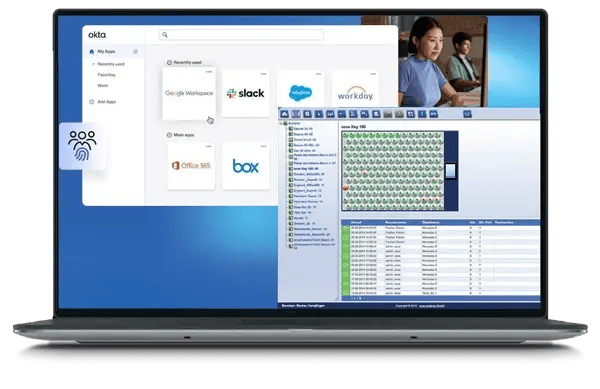
Okta ist ein führender unabhängiger Identitätsanbieter, den Organisationen nutzen, um den Benutzerzugriff auf alle ihre Anwendungen zentral zu verwalten. Durch die Anbindung von ecos an Okta wird diese Kontrolle auf die physische Welt ausgeweitet, sodass dieselben Identitäten und Gruppen, die Ihre Software regeln, auch darüber entscheiden, wer Ihre Schlüsselschränke und Schließfächer öffnen darf.
ALLGEMEINE INTEGRATION
ecos synchronisiert sich über die Identitäts- und Provisionierungs-APIs von Okta. Benutzer und ihre Gruppenzuweisungen werden aus Okta in ecos webman eingelesen, zusammen mit den Angaben, die jede Person identifizieren — Name, E-Mail-Adresse und Abteilung —, sodass der Zugriff auf Ihre Schlüssel und Wertgegenstände von der Identitätsplattform geregelt wird, der Sie bereits vertrauen.
So funktioniert es
Verbinden Sie ecoswebman mit Ihrer Okta-Organisation, indem Sie die Integration autorisieren und die von Okta geforderten Verbindungsdaten eingeben.
Übernehmen Sie Ihre Okta-Gruppen in ecos, wo sie als Benutzergruppen gespiegelt werden, sodass Ihre Okta-Struktur den Zugriff festlegt statt einer manuell erstellten Liste.
ecos provisioniert und aktualisiert Benutzer automatisch, wenn sich Okta-Zuweisungen ändern, und hält den Zugriff aktuell.
Bediener nutzen Single Sign-on mit ihren Okta-Anmeldedaten, und der Zugriff wird automatisch entfernt, wenn ein Benutzer deaktiviert wird.
Wichtigste Funktionen
Provisionierung aus Okta
Benutzer werden direkt aus Okta in ecos angelegt, inklusive Name, E-Mail-Adresse und Abteilung, sodass das Onboarding für den Zugriff auf Schlüssel und Wertgegenstände keine manuelle Einrichtung erfordert.
Echtzeit-Aktualisierungen bei Eintritt, Wechsel und Austritt
Wenn Personen in Okta hinzugefügt, neu zugewiesen oder deaktiviert werden, aktualisiert ecos ihren Zugriff entsprechend, sodass keine Rechte bestehen bleiben, nachdem sie enden sollten.
Nahtloses Single Sign-On
Administratoren und Bediener melden sich mit ihren Okta-Anmeldedaten an, wodurch die Authentifizierung über Ihre Anwendungen und Ihre ecos-Produkte hinweg einheitlich bleibt.
Eine Identitätsplattform, erweitert auf Schlüssel und Wertgegenstände
Provisionieren Sie Benutzer aus Okta, ordnen Sie den Zugriff Ihren Okta-Gruppen zu und aktivieren Sie Single Sign-on — damit der physische Zugriff auf Schlüssel und Wertgegenstände denselben Identitäten folgt wie alles andere.