- Solutions
- Conformité ISO 27001
Gestion des clefs et contrôle d’accès pour la norme ISO 27001
Des processus conformes à la norme ISO 27001
Depuis notre première certification ISO 27001 en août 2020, de nombreux processus sont pris en charge par les produits ecos. L’ensemble du concept ecos vise à soutenir électroniquement les processus internes, à gérer les équipements et à sécuriser l’accès aux locaux et aux bâtiments.
ecos – electronically controlled organisation systems
Les mesures suivantes de l’annexe A de la norme ISO/IEC 27001:2022 peuvent être facilement satisfaites grâce aux produits ecos :
Mesures organisationnelles
A 5.9 Inventaire des informations et autres actifs associés
Que ce soit dans les armoires à clefs ou dans les casiers électroniques, des autocollants RFID et une identification ID peuvent être utilisées pour identifier les biens de manière incontestable et pour enregistrer leur localisation. Même les articles en stock peuvent être identifiés et comptabilisés dans un système à casiers avec reconnaissance du poids.
À tout moment, vous avez une vue d’ensemble de vos biens et pouvez établir un inventaire avec classification dans webman2.
A 5.10 Utilisation correcte des informations et autres actifs associés
Dans notre logiciel webman2, vous pouvez mettre en œuvre les restrictions d’accès définies pour chaque niveau de classification grâce à des autorisations individuelles ou de groupe. En outre, une vue d’ensemble vous permet de vérifier facilement par la suite quels biens ont été attribués à quel destinataire.
Mesures physiques
A 7.2 Entrées physiques
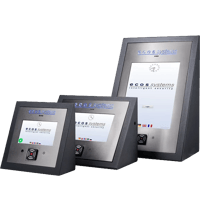
L’accès aux périmètres de sécurité définis requis par la mesure A 7.2 peut être sécurisé et contrôlé par nos terminaux. Les entrées et sorties des personnes autorisées comme des visiteurs sont ainsi enregistrées et contrôlées. Les visiteurs doivent fournir leur adresse électronique afin de s’identifier et suivre la procédure d’enregistrement mise en place par votre entreprise. Il peut s’agir de signer un accord de confidentialité, de visionner une vidéo de sécurité, de recevoir un badge de visiteur ou de remettre ses effets personnels.
Les points d’accès tels que les zones de livraison et de chargement peuvent également être facilement surveillés et sécurisés grâce à nos terminaux compacts. Ceux-ci ne permettent l’accès qu’aux personnes identifiées et autorisées, qu’il s’agisse d’employés, de visiteurs ou de livreurs.
A 7.3 Sécurisation des bureaux, des salles et des installations
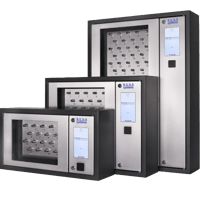
Les clefs des locaux peuvent être gérées dans nos armoires à clefs, ce qui permet d’enregistrer chaque retrait et chaque restitution avec la personne concernée. En raison des exigences particulières de protection des salles d’archives et de serveurs, ces clefs peuvent également être gérées séparément dans un petit ecos drawer m/4.
A 7.6 Travail dans les zones sécurisées
L’exigence selon laquelle les collaborateurs ne sont informés de l’existence d’une zone sécurisée que lorsque cela est nécessaire est également couverte par les produits ecos. Sur le système, les utilisateurs ne peuvent consulter que ce qui leur a été autorisé selon le principe du « besoin d’en connaître ».
A 7.8 Emplacement et protection du matériel
Nos armoires à clefs et casiers électroniques contribuent à protéger les équipements et les ressources en empêchant tout accès non autorisé et en réduisant le risque de menaces potentielles telles que le vol ou le vandalisme.
A 7.10 Supports de stockage
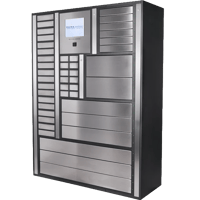
Tous les types de supports de données, tels que les sauvegardes, les disques durs ou les clefs USB, peuvent être stockés de manière contrôlée dans nos ecos drawer et ecos depot. L’accès aux informations très sensibles peut en outre être contrôlé par une authentification multifacteur/utilisateur.
Mesures technologiques
A 8.1 Terminaux utilisateurs
Vos informations professionnelles sensibles peuvent être protégées grâce à nos casiers. Les visiteurs doivent déposer leurs appareils mobiles ou leurs clefs USB dans un compartiment attribué avant de pénétrer dans vos locaux. Cela vous protège contre le vol d’informations par le biais de photos non autorisées ou par USB. En outre, la sécurité de l’information est renforcée, car l’introduction de logiciels malveillants devient impossible. Cette mesure peut également être exigée pour les employés ne disposant pas d’une habilitation de sécurité suffisante.
Avez-vous besoin d’aide pour mettre en œuvre votre certification ISO 27001 ? Nous sommes heureux de vous aider !