*Disponible uniquement avec le logiciel ecos webman installé en local
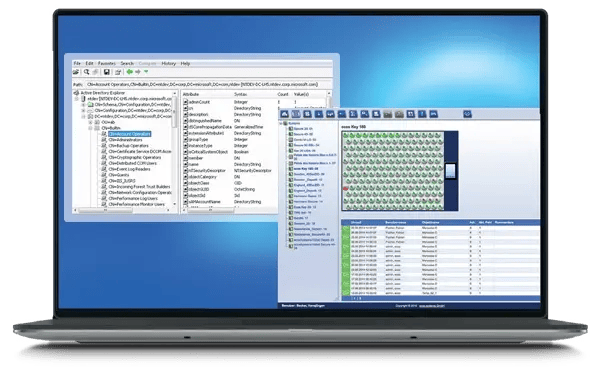
LDAP (Lightweight Directory Access Protocol) est la norme ouverte et largement prise en charge pour accéder aux informations sur les utilisateurs et les groupes depuis un service d'annuaire. Comme il s'agit d'un protocole et non d'un produit unique, ecos peut utiliser LDAP pour se synchroniser avec presque n'importe quel annuaire compatible LDAP — y compris Microsoft Active Directory sur site et OpenLDAP.
INTÉGRATION GÉNÉRALE
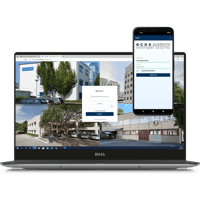
ecos se connecte à votre annuaire via LDAP (ou LDAPS). Les utilisateurs et leurs appartenances aux groupes sont importés dans ecos webman, en récupérant les informations qui identifient chaque personne — nom, adresse e-mail et service — de sorte que l'accès aux clés et aux actifs est piloté directement par votre annuaire existant plutôt que par une liste distincte.
Fonctionnement
Dirigez ecos webman vers votre annuaire en saisissant l'adresse du serveur LDAP/LDAPS et le compte de service en lecture seule utilisé pour la connexion.
Importez vos groupes d'annuaire (ou unités organisationnelles) dans ecos, où ils apparaissent comme des groupes d'utilisateurs, afin que votre structure existante définisse les accès sans avoir à être reconstruite.
ecos synchronise les utilisateurs et les modifications de groupes selon un calendrier, en maintenant les accès alignés sur l'annuaire à mesure que les enregistrements évoluent.
Lorsqu'un utilisateur est désactivé ou supprimé dans l'annuaire, son accès à vos produits ecos est retiré lors de la synchronisation suivante.
Fonctionnalités clés
Synchronisation des utilisateurs pilotée par l'annuaire
Les utilisateurs sont importés dans ecos depuis n'importe quel annuaire compatible LDAP, y compris leur nom, leur adresse e-mail et leur service, de sorte qu'aucune seconde liste d'utilisateurs n'est à maintenir à jour.
Groupes et rôles synchronisés pour le RBAC
Les groupes d'annuaire et les unités organisationnelles apparaissent comme des groupes d'utilisateurs dans ecos, de sorte que votre structure existante pilote l'accès basé sur les rôles sans double saisie de données. Ce que chaque groupe est autorisé à faire est défini une seule fois, au sein d'ecos.
Compatible avec votre annuaire existant
Comme LDAP est une norme ouverte, la même approche se connecte à Active Directory sur site, à OpenLDAP et à d'autres annuaires LDAP — sans dépendance vis-à-vis d'un fournisseur.
Mises à jour planifiées et automatiques
La synchronisation s'exécute automatiquement à intervalles définis à l'aide d'un compte en lecture seule, de sorte que les modifications et les départs sont répercutés dans ecos sans effort manuel.
Synchronisez ecos avec n'importe quel répertoire, selon la norme.
Utilisez LDAP pour synchroniser les utilisateurs et les groupes depuis votre annuaire existant — y compris Active Directory sur site — pour que l'accès aux clés et aux actifs reflète toujours qui appartient à quel groupe.