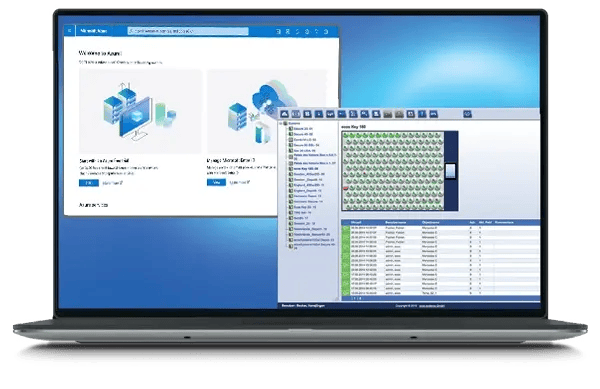
Azure Active Directory est le service d'annuaire de Microsoft qui permet de gérer les identités des utilisateurs, les groupes et les accès au sein d'une organisation. La connexion d'ecos à Azure AD maintient l'accès à vos clés et à vos actifs en parfaite cohérence avec l'annuaire : les utilisateurs et leurs groupes sont synchronisés dans ecos, de sorte que l'administration se fait une seule fois dans Azure AD et s'applique également à vos armoires et casiers.
INTÉGRATION GÉNÉRALE
ecos réalise une synchronisation complète des utilisateurs avec Azure Active Directory via les API d'identité de Microsoft. Les utilisateurs et leurs appartenances aux groupes sont lus depuis Azure AD dans ecos webman en continu, en récupérant les informations qui identifient chaque personne — nom, adresse e-mail et service — de sorte qu'aucune liste d'utilisateurs distincte n'a à être maintenue pour la gestion de vos clés et de vos actifs.
Fonctionnement
Connectezecoswebman à votrelocataire Azure Active Directory, enautorisantl'accès et ensaisissant les informations de connexion requises par Microsoft.
Importez vos groupes Azure AD dans ecos, où ils apparaissent comme des groupes d'utilisateurs, afin que votre structure d'équipe existante détermine les accès sans avoir à la reconstruire manuellement.
ecos synchronise les utilisateurs et les modifications de groupes en continu, en maintenant les accès alignés sur Azure AD à mesure que les personnes arrivent, changent de poste ou partent.
Lorsqu'un utilisateur est désactivé ou supprimé dans Azure AD, son accès à vos produits ecos est automatiquement retiré lors de la prochaine synchronisation.
Caractéristiques principales
Synchronisation complète des utilisateurs du répertoire
Les utilisateurs sont créés et tenus à jour dans ecos directement à partir d'Azure AD, avec leur nom, leur adresse e-mail et leur service, de sorte que personne n'a besoin d'être configurée ou maintenue manuellement.
Les groupes Azure AD deviennent des rôles ecos (RBAC)
Vos groupes Azure AD — Marketing, Sécurité, Services généraux et les autres — apparaissent comme des groupes d'utilisateurs dans ecos, de sorte que vous n'avez jamais à reconstruire votre structure d'équipe. Ce que chaque groupe est autorisé à faire avec vos armoires et casiers est ensuite défini une seule fois, au sein d'ecos.
Authentification unique pour les utilisateurs
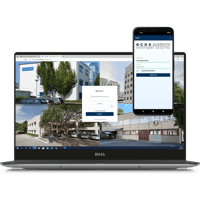
Les administrateurs et les opérateurs se connectent à l'aide de leurs identifiants Microsoft, ce qui maintient une authentification cohérente avec le reste de votre environnement Microsoft.
Mises à jour et déprovisionnement automatiques
Les modifications apportées dans Azure AD sont répercutées en continu, et lorsqu'une personne quitte ou perd un rôle, son accès à vos produits ecos est automatiquement révoqué.
Un seul annuaire pour les personnes, les portes, les clés et les actifs.
Synchronisez les utilisateurs et les groupes depuis Azure Active Directory, associez les accès à votre structure existante et activez l'authentification unique — pour que l'accès aux clés et aux actifs suive toujours votre annuaire.