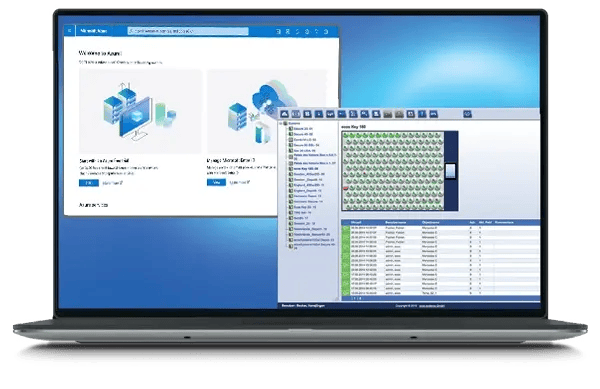
Azure Active Directory ist der Verzeichnisdienst von Microsoft zur Verwaltung von Benutzeridentitäten, Gruppen und Zugriffsrechten in einer Organisation. Durch die Anbindung von ecos an Azure AD bleibt der Zugriff auf Ihre Schlüssel und Wertgegenstände stets mit dem Verzeichnis abgestimmt: Benutzer und ihre Gruppen werden in ecos synchronisiert, sodass die Verwaltung einmal in Azure AD erfolgt und ebenso für Ihre Schränke und Schließfächer gilt.
ALLGEMEINE INTEGRATION
ecos führt über die Microsoft-Identitäts-APIs eine vollständige Benutzersynchronisierung mit Azure Active Directory durch. Benutzer und ihre Gruppenmitgliedschaften werden laufend aus Azure AD in ecos webman eingelesen, einschließlich der Angaben, die jede Person identifizieren — Name, E-Mail-Adresse und Abteilung —, sodass für Ihre Schlüssel- und Objektverwaltung keine separate Benutzerliste gepflegt werden muss.
So funktioniert es
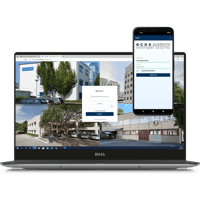
Verbinden Sie ecos webman mit Ihrem Azure Active Directory-Mandanten, indem Sie den Zugriff autorisieren und die von Microsoft geforderten Verbindungsdaten eingeben.
Übernehmen Sie Ihre Azure AD-Gruppen in ecos, wo sie als Benutzergruppen abgebildet werden, sodass Ihre bestehende Teamstruktur den Zugriff steuert, ohne sie manuell neu aufbauen zu müssen.
ecossynchronisiertBenutzer und Gruppenänderungenlaufend und hält den Zugriffmit Azure AD abgestimmt, wennPersonenhinzukommen, wechselnoderausscheiden.
Wenn einBenutzer in Azure AD deaktiviertoderentferntwird, wird sein Zugriff auf Ihreecos-Produktebei der nächstenSynchronisierungautomatischentzogen.
Wichtigste Funktionen
Vollständige Verzeichnis-Benutzersynchronisierung
Benutzer werden direkt aus Azure AD in ecos angelegt und aktuell gehalten, wobei Name, E-Mail-Adresse und Abteilung übernommen werden, sodass niemand von Hand eingerichtet oder gepflegt werden muss.
Azure AD-Gruppen werden zu ecos-Rollen (RBAC)
Ihre Azure AD-Gruppen — Marketing, Sicherheit, Facility Management und alle weiteren — werden als Benutzergruppen in ecos abgebildet, sodass Sie Ihre Teamstruktur nie neu aufbauen müssen. Was jede Gruppe mit Ihren Schränken und Schließfächern tun darf, wird anschließend einmal in ecos festgelegt.
Single Sign-on für Bediener
Administratoren und Bediener melden sich mit ihren Microsoft-Anmeldedaten an und sorgen so für eine einheitliche Authentifizierung im Einklang mit dem Rest Ihrer Microsoft-Umgebung.
Automatische Aktualisierungen und Deprovisionierung
Änderungen in Azure AD werden laufend übernommen, und wenn jemand ausscheidet oder eine Rolle verliert, wird sein Zugriff auf Ihre ecos-Produkte automatisch widerrufen.
Ein Verzeichnis für Personen, Türen, Schlüssel und Wertgegenstände.
Synchronisieren Sie Benutzer und Gruppen aus Azure Active Directory, ordnen Sie den Zugriff Ihrer bestehenden Struktur zu und aktivieren Sie Single Sign-on — damit der Zugriff auf Schlüssel und Wertgegenstände stets Ihrem Verzeichnis folgt.