- Lösungen
- ISO 27001 - konforme Prozesse
Schlüsselverwaltung und Zugangskontrolle für ihr ISO27001 Informationssicherheitsmanagement
ISO 27001 konforme Prozesse
Seit unserer ersten ISO 27001 Zertifizierung im August 2020 werden viele Prozesse mit ecos eigenen Produkten unterstützt. Das gesamte Konzept von ecos ist auf die elektronische Unterstützung von internen Prozessen, die Verwaltung von Geräten und die Sicherung des Zutrittes zu Räumen und Gebäuden ausgerichtet.
ecos – electronically controlled organisation systems
Die folgenden Maßnahmen aus Anhang A der ISO/IEC 27001:2022 lassen sich einfach über ecos Produkte erfüllen:
Organisatorische Maßnahmen
A 5.9 Inventar der Informationen und anderen damit verbundenen Werte
Sowohl in Schlüsselschränken als auch in elektronischen Fachanlagen können Sie mit Hilfe von RFID-Labels und ID-Erkennung Ihre Werte zweifelsfrei identifizieren und den Aufenthaltsort protokollieren. Sogar Lagerteile können in einer Fachanlage mit Gewichtserkennung erkannt und gezählt werden.
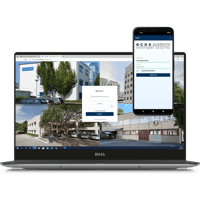
Zu jeder Zeit haben Sie einen Überblick über Ihre Werte und können im webman2 eine Inventarliste mit Klassifizierung entnehmen.
A 5.10 Zulässiger Gebrauch von Informationen und anderen damit verbundenen Werten
In unserer Software webman2 können Sie die definierten Zugriffsbeschränkungen pro Klassifizierungsstufe über Personen- oder Gruppenberechtigungen umsetzen. Zudem können Sie im Nachhinein über eine Übersicht einfach prüfen, welchem Empfänger welche Werte zugeteilt sind.
Physische Maßnahmen
A 7.2 Physischer Zutritt
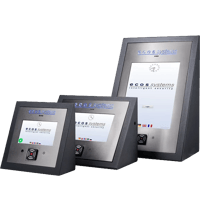
Der Zutritt zu den in A 7.2 geforderten festgelegten Sicherheitsperimetern kann über unsere Terminals sichergestellt und kontrolliert werden. Dabei werden An- und Abmeldung sowohl von befugten Personen als auch von Besuchern protokolliert und kontrolliert. Besucher müssen ihre E-Mail-Adresse zur Identifizierung angeben und befolgen den Anmeldeprozess Ihres Unternehmens. Das kann das Unterschreiben einer Vertraulichkeitserklärung, das Anschauen eines Sicherheitsvideos, das Erhalten eines Besucherausweises oder das Abgeben der persönlichen Gegenstände enthalten.
Auch Zutrittsstellen wie Anlieferungs- und Ladebereiche können einfach über unsere kompakten Terminals überwacht und abgesichert werden. Diese ermöglichen nur identifizierten und befugten Personen Zutritt – ob Mitarbeitende, Besucher oder Lieferpersonal.
A 7.3 Sichern von Büros, Räumen und Einrichtungen
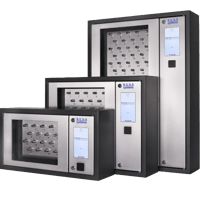
In unseren Schlüsselschränken können Raumschlüssel verwaltet und so jede Entnahme und Rückgabe mit zugehöriger Person protokolliert werden. Aufgrund des besonderen Schutzbedürfnisses von Archiv- und Serverräumen können diese Schlüssel auch in separaten kleinen ecos drawer m/4 verwaltet werden.
A 7.6 Arbeiten in Sicherheitsbereichen
Die Anforderung, dass Beschäftigte nur im Bedarfsfall über die Existenz eines Sicherheitsbereichs unterrichtet sind, wird ebenfalls mit den ecos Produkten abgedeckt. Am System kann der Nutzer nur das einsehen, was für ihn freigegeben ist gemäß dem „Need to know“ -Prinzip.
A 7.8 Platzierung und Schutz von Geräten und Betriebsmitteln
Unsere elektronischen Schlüsselschränke und Fachanlagen helfen beim Schutz von Geräten und Betriebsmitteln, indem sie den unberechtigten Zugriff verhindern und das Risiko möglicher Bedrohungen wie Diebstahl oder Vandalismus verringern.
A 7.10 Speichermedien
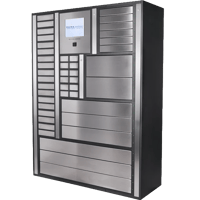
Alle Arten von Datenträgern, wie Backups, Festplatten oder USB-Sticks können in unseren Fächern ecos drawer und ecos depot kontrolliert aufbewahrt werden. Der Zugriff auf hochsensible Informationen kann zusätzlich per Multifaktor/-user Authentifizierung geregelt werden.
Technologische Maßnahmen
A 8.1 Endpunktgeräte der Benutzer
Mit unseren Fachanlagen können Ihre sensiblen Geschäftsinformationen geschützt werden. Besucher müssen vor Betreten Ihrer Räumlichkeiten ihre Mobilgeräte oder auch USB-Sticks in einem zugeteilten Fach abgeben. Das schützt Sie vor Informationsdiebstahl durch unberechtigte Fotos oder per USB. Zudem wird die Informationssicherheit erhöht, indem das Einführen von Schadsoftware unmöglich gemacht wird. Diese Maßnahme kann zusätzlich auch bei Mitarbeitern ohne ausreichende Sicherheitsfreigabe verlangt werden.
Sie benötigen Unterstützung bei der Umsetzung Ihrer ISO 27001 Zertifizierung? Wir helfen Ihnen gerne!