Partimus GmbH
Kunde
Partimus GmbH
Branche
IT-Services — Rechenzentrum & Cloud-Infrastruktur
Unternehmensgröße
KMU
Land
Deutschland
Schlüsselverwaltung und Zugriffskontrolle - vereint in einem einzigen System
Die Partimus GmbH betreibt von Limburg aus ein zertifiziertes Rechenzentrum sowie eine Cloud-Infrastruktur. Ein Team von 24 Mitarbeitenden erbringt Leistungen in zwei Bereichen – Open-Source-Rechenzentrumslösungen und Microsoft-Beratung – in einem Umfeld, in dem physische Sicherheit nicht optional ist, sondern auditiert wird. Als nach ISO 27001 zertifizierter Anbieter muss Partimus nachweisen, dass jeder Zugang kontrolliert ist – von den Eingangstoren bis in die innersten Serverräume – und dass jeder Schlüssel lückenlos erfasst ist. Um das zu erreichen, ohne zwei parallele Systeme betreiben zu müssen, entschied sich Partimus für ecos.
Eingesetzte Produkte
„In ecos haben wir ein gutes System gefunden – eines, mit dem wir all das in einem einzigen System abbilden können.“
– Marius Höhn – Senior Network Engineer
Die Herausforderung: ein führendes System für Schlüsselverwaltung und Zutrittskontrolle
Für ein nach ISO 27001 zertifiziertes Rechenzentrum darf physische Sicherheit kein Flickwerk sein. Partimus brauchte ein einziges, führendes System, das regelt, wer das Gelände betritt – Kunden, Mitarbeitende und externe Firmen – und das zugleich die Schlüssel verwaltet. Zwei getrennte Werkzeuge, die das Team von Hand abgleichen muss, kamen nicht infrage. Die Anforderung war klar: Ein System muss führen.
„Es ergibt keinen Sinn, zwei Systeme zu betreiben. Ein System muss immer das Führende sein – das, das den Zutritt von Kunden, Mitarbeitenden und externen Firmen ins Rechenzentrum regelt.“
– Marius Höhn – Senior Network Engineer
Die Wahl des Anbieters wog so schwer wie die des Systems. Weil die Zertifizierungskette durchgängig gehalten werden muss, wollte Partimus einen Partner, der selbst nach ISO 27001 zertifiziert ist – damit sich Vertrauen belegen und nicht nur behaupten lässt.
Unsere Lösung: ein einziges System, das jede Zone des Geländes absichert
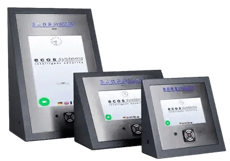
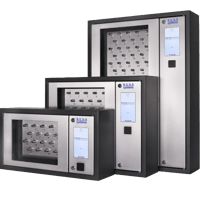
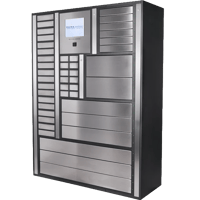
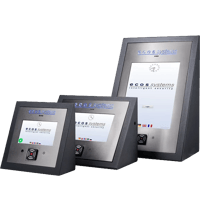
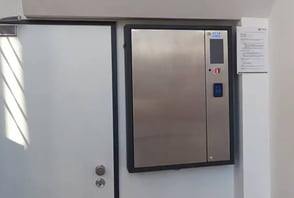
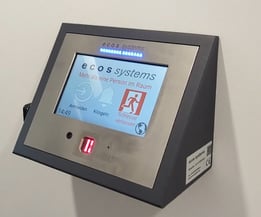
Partimus setzt in jeder aufeinanderfolgenden Sicherheitszone ecos-Zutrittskontroll-Terminals ein. Am äußeren Perimeter öffnet das ecos System die Einfahrtstore und die Personentore. In der nächsten Ebene steuert es die Eingangstür und verwaltet über ecos Schlüsselschränke sowohl die Gebäude- als auch die Objektschlüssel. Im Kern sitzt eine Sicherheitsschleuse zur Personenvereinzelung: Die Nutzer passieren sie einzeln und werden biometrisch identifiziert. So erhält nur wer tatsächlich berechtigt ist, Zugang zum Rechenzentrum – und zwar durch zwei-Faktor-Authentifizierung. Die Schleuse ist videoüberwacht, klar beschildert und so verriegelt, dass niemals beide Türen gleichzeitig offenstehen können.
|
|
| ecos Schlüsselschrank bei Partimus GmbH | ecos Terminal bei Vereinzelungsschleuse |
„Nur die Person, die wirklich berechtigt ist – und sich in der Schleuse mit zwei Faktoren authentifiziert, erhält anschließend Zugang zum Rechenzentrum.“
– Marius Höhn – Senior Network Engineer
Weil beide Unternehmen nach ISO 27001 zertifiziert sind, ließ sich das System über alle Zonen hinweg unkompliziert einrichten – der gemeinsame Standard gab beiden Seiten von Anfang an Vertrauen ineinander.
Von überall aus verwaltet
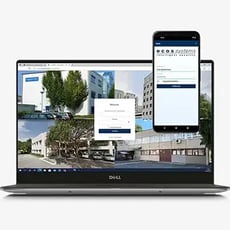
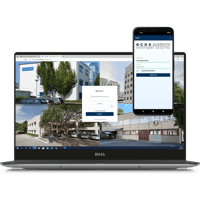
Alle Mitarbeitenden von Partimus haben die ecos-App auf ihrem Smartphone. Damit öffnen sie das Einfahrtstor von überall aus und reagieren auf Anrufe an der Eingangstür. Konfigurierbare Klingelgruppen werden benachrichtigt, wenn jemand klingelt – sei es ein Lieferfahrer oder ein Kunde. So lässt das Team den richtigen Lieferanten aus der Ferne herein, egal, wo es sich gerade befindet – auch Lieferungen am Abend werden dadurch möglich. Und wenn Lieferanten oder externe Personen hineinmüssen, die nicht im System hinterlegt sind, kann eine aufsichtsführende Person sie begleiten und die Schleuse per App aus der Ferne freigeben.
„Alle unsere Mitarbeitenden haben die ecos-App auf ihrem Smartphone installiert, sodass sie das Einfahrtstor jederzeit aus der Ferne öffnen können.“
– Marius Höhn – Senior Network Engineer
Das Ergebnis: eine lückenlose, prüfbare Vertrauenskette
Mit einem führenden System kann Partimus die Kontrolle über jede Sicherheitsebene nachweisen, statt Belege aus getrennten Werkzeugen zusammenzusuchen. Zwei-Faktor-Authentifizierung und biometrische Identifizierung an der Schleuse stellen sicher, dass nur berechtigte Personen Zugang zum Rechenzentrum erhalten. Und weil Partimus einen nach ISO 27001 zertifizierten Anbieter gewählt hat, reicht die Zertifizierungskette sauber von Partimus bis zu ecos – so lässt sich die Compliance lückenlos belegen.
„Wir können lückenlos nachweisen, dass die Kette durchgängig eingehalten wird.“
– Marius Höhn – Senior Network Engineer
Kennzahlen
24
Teammitglieder am Standort Limburg
80
Schlüssel sicher verwahrt
4
Bereiche, die durch Zugangskontrollterminals und biometrische Verfahren gesichert sind