
1 Min. Lesezeit
4 Min. Lesezeit
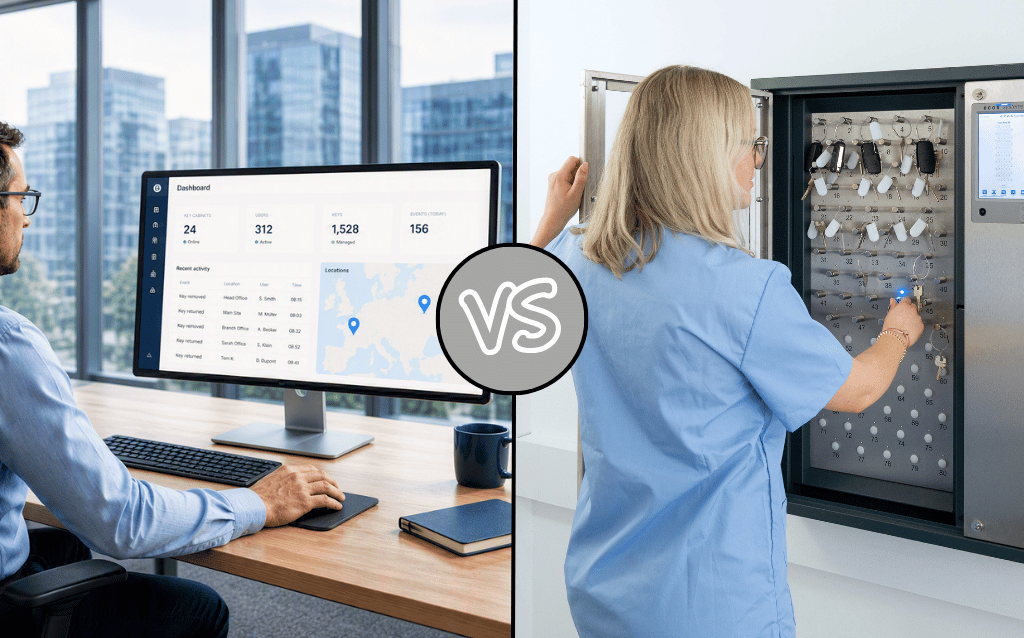
Traditionelle Schlüsselverwaltungssysteme stoßen schnell an ihre Grenzen, sobald Unternehmen mehrere Standorte verwalten müssen. Dann entsteht häufig ein Spannungsfeld zwischen zentraler Kontrolle und den praktischen Anforderungen des täglichen Betriebs vor Ort.
Zu viel Zentralisierung kann die Reaktionszeiten in kritischen Situationen verlangsamen. Zu viel Eigenständigkeit wiederum führt oft dazu, dass Prozesse und Sicherheitsstandards von Standort zu Standort auseinanderdriften. Im besten Fall ist das ineffizient. Im schlimmsten Fall entstehen ernsthafte Sicherheits- und Compliance-Risiken.
Die Lösung liegt nicht in einem Entweder-Oder, sondern in einem neuen Ansatz: cloudbasierte Schlüsselverwaltung, die zentrale Kontrolle mit operativer Flexibilität verbindet.
Die Wahl zwischen Zentralisierung und Autonomie ist eine falsche Entscheidung
Bei der Verwaltung mehrerer Standorte wird Schlüsselverwaltung oft als Gegensatz dargestellt:
- vollständige Zentralisierung
- oder vollständige lokale Autonomie
Doch beide Extreme bringen Probleme mit sich.
Warum reine Zentralisierung an Grenzen stößt
Eine vollständig zentralgesteuerte Schlüsselverwaltung sorgt zwar für einheitliche Prozesse, passt jedoch häufig nicht zur Realität dezentraler Organisationen.
Unterschiedliche Standorte arbeiten:
- mit verschiedenen Schichtmodellen
- zu unterschiedlichen Zeiten
- mit unterschiedlichen Risiken und Notfallsituationen
Wenn jede Benutzeränderung oder Zugriffsfreigabe ausschließlich über die Zentrale laufen muss, entstehen Verzögerungen – genau dann, wenn schnelle Reaktionen entscheidend sind.
Warum vollständige Autonomie Risiken schafft
Zu viel Freiheit auf Standortebene führt häufig dazu, dass Prozesse und Standards schleichend auseinanderlaufen.
Ein Standort arbeitet vielleicht mit revisionssicheren digitalen Protokollen, während ein anderer noch Papierlisten verwendet. Dadurch entstehen:
- Sicherheitslücken
- inkonsistente Dokumentationen
- höherer Verwaltungsaufwand
- erschwerte Compliance-Prüfungen
Ein Beispiel:
Eine Kopie eines Generalschlüssels verschwindet an einem Standort mit manueller Dokumentation – und wird erst Wochen später bemerkt, nachdem bereits auf einen anderen Standort zugegriffen wurde.
Cloudbasierte Systeme lösen das Problem
Die eigentliche Herausforderung besteht darin, zu entscheiden, wo Entscheidungen getroffen werden sollen:
- ausschließlich zentral
- oder komplett lokal
Cloudbasierte Schlüsselverwaltungssysteme lösen dieses Problem, weil sie beides gleichzeitig ermöglichen.
Echtzeit-Synchronisierung
Mit einer cloudbasierten Plattform werden Änderungen an einem Standort sofort im gesamten Unternehmen übernommen.
Bei vielen klassischen oder lokal installierten Systemen können Aktualisierungen Stunden oder sogar Tage dauern.
Cloudsysteme ermöglichen dagegen:
- sofortige Synchronisierung
- unternehmensweite Richtliniendurchsetzung in Echtzeit
- konsistente Sicherheitsstandards an allen Standorten
Lokale Ausfallsicherheit
Ein häufiger Einwand gegen Cloudsysteme lautet:
„Was passiert bei einem Netzwerk- oder Stromausfall?“
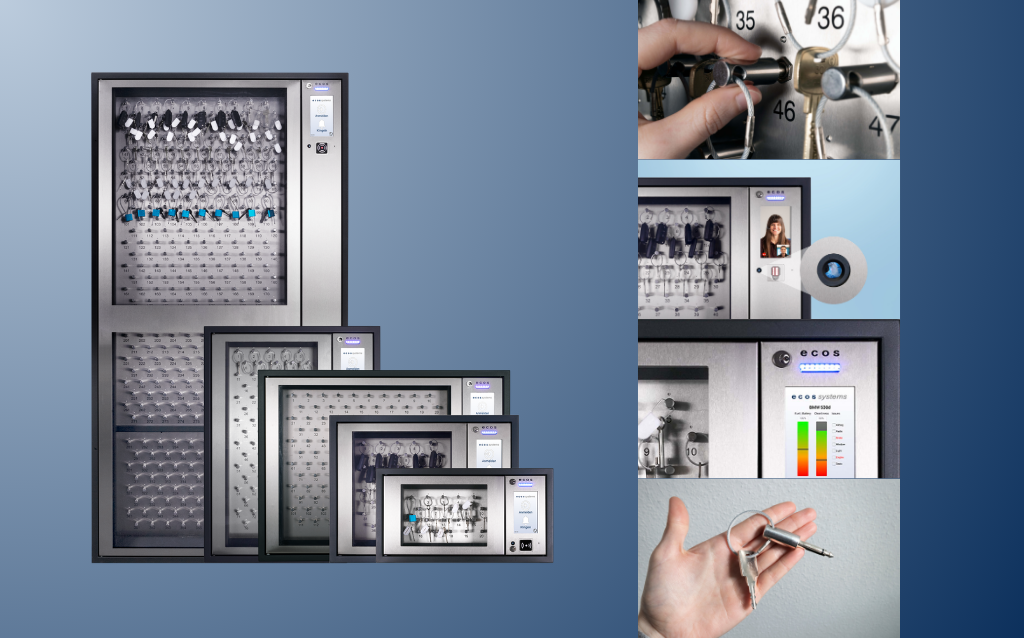
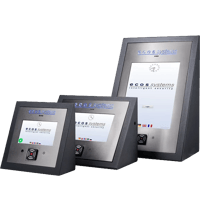
Moderne Systeme wie die Lösungen von ecos systems speichern Zugriffsrechte sowohl in der Cloud als auch direkt im Schrank.
Das bedeutet:
- Schlüssel bleiben auch bei Netzwerkausfällen zugänglich
- alle Vorgänge werden lokal gespeichert
- die Synchronisierung erfolgt automatisch, sobald die Verbindung wiederhergestellt ist
Zentrale Transparenz über alle Standorte
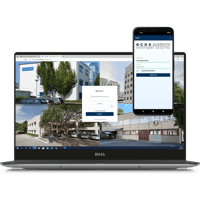
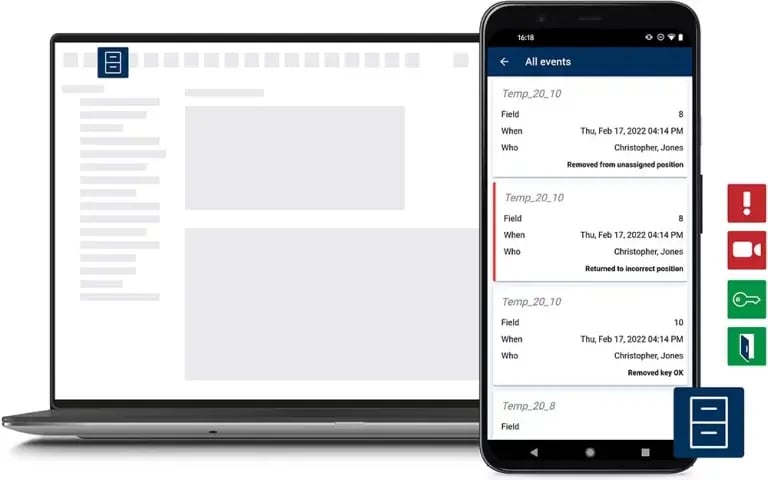
Cloudplattformen bieten zentrale Dashboards, auf denen Verantwortliche Compliance-Reports mit wenigen Klicks erstellen können.
- Zugriffsprotokollen
- Systemstatus
- Fehlermeldungen
- Audit-Daten
- Aktivitäten aller Standorte
Verwaltung von überall und jederzeit
Mit cloudbasierten Schlüsselverwaltungssystemen können autorisierte Benutzer:
- Zugriffe freigeben
- Warnmeldungen bearbeiten
- Übergaben dokumentieren
- Berechtigungen anpassen
… und das von jedem internetfähigen Gerät aus.
Unterstützung über verschiedene Zeitzonen hinweg
Internationale Organisationen benötigen häufig Support außerhalb der klassischen Geschäftszeiten.
ecos systems betreibt Supportstandorte in zahlreichen Ländern – darunter die USA, Großbritannien und Australien – und bietet damit weltweit 24/7-Support.
So steht jederzeit Unterstützung zur Verfügung – unabhängig davon, wo oder wann ein Problem auftritt.
Skalierbarkeit
Neue Standorte lassen sich in cloudbasierten Systemen schnell integrieren – ohne:
- lokale Server
- komplexe Softwareinstallationen
- zusätzliche IT-Infrastruktur
Mit zunehmender Anzahl an Standorten sinken die Infrastrukturkosten pro Standort.
Integrierte Ausfallsicherheit und Disaster Recovery
Fällt ein Standort oder ein Gerät aus, bleibt der Rest des Systems weiterhin verfügbar.
Diese Art von Resilienz ist mit klassischen On-Premise-Lösungen deutlich komplexer und kostenintensiver umzusetzen.
Updates ohne Ausfallzeiten
Software-Updates und neue Funktionen werden zentral ausgerollt – ohne Betriebsunterbrechungen.
Bei lokalen Systemen müssen Updates hingegen häufig an jedem Standort manuell durchgeführt werden.
Schlüsselverwaltung in hybriden Arbeitsumgebungen
Mit hybriden Arbeitsmodellen wird die Verwaltung mehrerer Standorte noch komplexer.
Heute bewegen sich:
- Mitarbeiter
- externe Dienstleister
- Besucher
- Techniker
… flexibel zwischen verschiedenen Standorten und oft außerhalb klassischer Arbeitszeiten.
Die getrennte Verwaltung von Standorten und hybriden Arbeitsmodellen ist ineffizient. Moderne Schlüsselverwaltungssysteme behandeln beides als Teil einer einzigen, dynamischen Arbeitsumgebung.
Mit cloudbasierten Lösungen können Verantwortliche:
- Zugriffe in Echtzeit freigeben
- Vorfälle überwachen
- temporäre Berechtigungen vergeben
- Prozesse standortunabhängig steuern
Beispielsweise kann ein Manager von zuhause aus einen Wartungszugang für einen Techniker freigeben – ohne selbst vor Ort zu sein.
Schlüsselverwaltung und intelligente Schließfächer
Hybride Arbeitskräfte benötigen häufig zusätzlich:
- Laptops
- Werkzeuge
- Geräte
- Arbeitsmaterialien
Mit intelligenten Schließfachsystemen von ecos systems lassen sich Schlüsselverwaltung und sichere Geräteausgabe auf einer gemeinsamen Plattform vereinen.
Branchenspezifische Szenarien mit mehreren Standorten
Die Art und Weise, wie Sie den physischen Zugang und die Schlüssel verwalten, kann je nach Branche erheblich variieren.
-
Einzelhandel
Einzelhandelsketten sehen sich insbesondere in der Hochsaison mit hoher Fluktuation konfrontiert und müssen häufig Filialen mit unterschiedlichen Öffnungszeiten verwalten. Ein skalierbares, cloudbasiertes Schlüsselsystem ermöglicht es den Unternehmenszentralen, standardisierte Sicherheitsmaßnahmen durchzusetzen, ohne die Filialleiter bei der Vergabe temporärer Zugangsberechtigungen an Saisonmitarbeiter oder Lieferanten einzuschränken.
-
Gesundheitswesen
Ärzte und Pflegepersonal sowie das Hilfspersonal wechseln häufig zwischen Krankenhäusern, Kliniken und ambulanten Zentren. Ein einheitliches Schlüsselverwaltungssystem trägt dazu bei, überall eine einheitliche Zugangskontrolle aufrechtzuerhalten. Es ist nicht wünschenswert, dass eine frisch beförderte Pflegekraft keinen Zugang zur Krankenhausapotheke hat. Moderne Cloud-Sicherheitsstandards können die HIPAA-Vorschriften zum Schutz von Patientendaten sowie die DEA-Anforderungen zur Zugangskontrolle für Betäubungsmittel vollständig erfüllen.
-
Immobilienverwaltung
Die Verwaltung großer Immobilienportfolios erfordert eine umfassende Koordination zwischen Wartungsteams, Mitarbeitern vor Ort und Auftragnehmern. Der Zugang im Notfall muss schnell und zuverlässig sein. Mit einem cloudbasierten Schlüsselverwaltungssystem können Immobilienverwalter dem Servicepersonal zeitlich begrenzte Zugangsberechtigungen erteilen und die Aktivitäten auf dem gesamten Gelände in Echtzeit überwachen.
-
Hochschulwesen und Universitäten
Dozenten, Forscher und Studierende arbeiten regelmäßig in zahlreichen Gebäuden des Campus. Größere Einrichtungen müssen sogar mehrere Standorte koordinieren. Auch hier können Sie campusweite Richtlinien festlegen und gleichzeitig den Verwaltungsmitarbeitern der Fachbereiche oder Gebäude Autonomie bei der Verwaltung spezieller Einrichtungen wie Forschungslabore oder Aufnahmestudios einräumen. Der vorübergehende Zugang für Gastwissenschaftler oder Veranstaltungspersonal kann lokal verwaltet werden, bleibt jedoch für alle campusweiten Verwaltungs- und Sicherheitsteams einsehbar.
Erfolgreiche Einführung eines Multi-Standort-Systems
Die Einführung eines neuen Schlüsselverwaltungssystems an mehreren Standorten muss weder störend noch überwältigend sein. Ein strukturierter und schrittweiser Ansatz reduziert Sicherheitsrisiken und sorgt in der Regel für eine einheitlichere Akzeptanz.
Wählen Sie einen Pilotstandort aus
Beginnen Sie mit einem einzigen Standort, vorzugsweise einem kleineren, dessen Arbeitsabläufe jedoch ein gutes, repräsentatives Beispiel für die Komplexität Ihres gesamten Betriebs darstellen. Ideale Pilotstandorte sollten vielfältige Zugangsmuster und gemischte Personalmodelle aufweisen (z. B. Vollzeit, Teilzeit, Leiharbeitskräfte). Indem Sie den Pilotstandort klein und in sich geschlossen halten, können Sie unerwartete Herausforderungen besser bewältigen, sobald sie auftreten. Und die hier erzielten Erfolge bilden die Grundlage für zukünftige Einführungen.
Legen Sie eine Einführungsstrategie fest
Erweitern Sie das Pilotprojekt mithilfe einer Einführungsstrategie, die am besten zur Struktur Ihrer Organisation passt. Zu den typischen Optionen gehören:
- Geografische Einführung: Führen Sie die Einführung Region für Region durch.
- Nach Geschäftsbereich oder Funktion: Konzentrieren Sie sich auf Abteilungen mit ähnlichen Arbeitsabläufen.
- Risikobasierte Priorisierung: Behandeln Sie Standorte mit hohem Risiko oder solche, die den Vorschriften nicht entsprechen, zuerst.
Change Management etablieren
Identifizieren und schulen Sie regionale Projekt-„Champions“, die lokale Teams anleiten, Fragen beantworten und Best Practices vorleben können. Nutzen Sie diese „Train-the-Trainer“-Programme, um ein Netzwerk sachkundiger Fürsprecher aufzubauen.
Datenmigration planen
Wählen Sie bei der Umstellung von Altsystemen eine Migrationsmethode, die Ihrer Risikotoleranz entspricht:
- Parallelbetrieb: Lassen Sie während einer Übergangsphase sowohl das alte als auch das neue System gleichzeitig laufen, um die Richtigkeit der neuen Zugriffsberechtigungen zu überprüfen. Dieser Ansatz eignet sich am besten, wenn bereits kleine Probleme zu Sicherheits- oder Compliance-Verstößen führen können.
- Vollständige Umstellung : Migrieren Sie alle Daten auf einmal. Dieser Ansatz empfiehlt sich, wenn Altsysteme veraltet sind oder nicht mehr unterstützt werden. Oder wenn der parallele Betrieb mehr betriebliche Probleme verursacht, als er löst.
KPIs und Erfolgskennzahlen definieren
Wichtige Kennzahlen können sein:
- Zeit für Onboarding/Offboarding
- Anzahl supportbezogener Anfragen
- Audit- und Compliance-Quoten
- Reaktionszeiten bei Zugriffsanfragen
Eine skalierbare Schlüsselverwaltungs-Infrastruktur aufbauen
Mehrere Standorte zu verwalten bedeutet nicht, sich zwischen Kontrolle und Flexibilität entscheiden zu müssen.
Die richtige Lösung ist eine Plattform, die mit Ihrem Unternehmen mitwächst.
Cloudbasierte Schlüsselmanagementsysteme von ecos systems ermöglichen genau dieses Gleichgewicht – unabhängig davon, ob Sie 10 oder über 100 Standorte verwalten.
Mit Funktionen wie:
- Echtzeit-Synchronisierung
- mobilem Zugriff
- zentraler Verwaltung
- Integration in HR- und Workplace-Systeme
… passen sich den tatsächlichen Arbeitsabläufen Ihrer Organisation an.
Kontaktieren Sie ecos systems und finden Sie heraus, welche Schlüsselverwaltungslösung am besten zu Ihrer Organisation passt.