ecos Trust Center
Wij beveiligen de omgevingen waar vertrouwen het belangrijkst is.
We zijn ons ervan bewust dat u, wanneer u gebruikmaakt van onze producten en diensten, ons een van uw meest waardevolle bezittingen toevertrouwt: uw gegevens. Daarom vormen gegevensbescherming, naleving van regelgeving en IT-beveiliging een integraal onderdeel van alles wat we doen. We voldoen aan de vereisten van de AVG en zijn ISO 27001-gecertificeerd.
Een beveiligingsprobleem melden
Stuur een e-mail rechtstreeks naar onze functionaris voor gegevensbescherming via dataprotection@ecos-systems.com.
Geavanceerd toegangsbeheer voor gebruikers
Veilige fysieke en digitale authenticatie vermindert het risico op ongeoorloofde toegang. Met Role-Based Access Control (RBAC) en Discretionary Access Control (DAC) zorgen we ervoor dat alleen bevoegde medewerkers toegang hebben tot uw gegevens.
Gegevens worden zowel in rust als tijdens overdracht versleuteld
Met behulp van de modernste versleutelingstechnieken beschermen wij de gegevens van onze klanten zowel in rust als tijdens overdracht. Alle communicatie tussen de ecos systemen en het datacenter, evenals tussen het datacenter en eindgebruikers, wordt beveiligd met behulp van elliptische asymmetrische versleuteling (ECC) met 233 bits.
Gegevens in rust
(versleuteld met AES-256)
Gegevens tijdens overdracht
(versleuteld via HTTPS/TLS 1.2)
In het zeldzame geval dat er bij ecos een datalek plaatsvindt, gaan we na of alle gegevens van onze klanten veilig zijn of dat deze zijn aangetast en de rechten en vrijheden van hun medewerkers in gevaar brengen. Mocht dit gebeuren, brengen we de betrokken klanten onmiddellijk op de hoogte, zodat zij kunnen voldoen aan hun wettelijke verplichting om hun medewerkers en de toezichthoudende autoriteit hiervan in kennis te stellen.
Herstelbaarheid en regelmatige back-ups
Er wordt een strikt back-upbeleid gehanteerd om de hoogste veiligheid te garanderen. We maken wekelijks een incrementele back-up van alle opgeslagen gegevens van onze klanten. Indien gewenst kunnen onze klanten deze opgeslagen gegevens via onze webgebaseerde software ecos webman opvragen en vervolgens indien nodig verwijderen. Het back-upbestand wordt versleuteld verzonden en kan door onze klanten worden opgeslagen. Voor het herstellen en ontsleutelen van de gegevens is het gebruik van onze software ecos webman verplicht. De geheime sleutel die nodig is voor het ontsleutelen, wordt veilig opgeslagen binnen ecos webman. Op deze manier hebben onze klanten volledige controle over de bewaring van hun gegevens.
In het onwaarschijnlijke geval van een totale uitval van onze systemen garandeert ons redundante datacenter dat uw gegevens niet verloren gaan. Conform ons rampherstelconcept wordt gezorgd voor een zo snel mogelijk herstel.
Controle van onze beveiligingsclaims
Wij voeren op regelmatige tijdstippen, doorgaans eenmaal per jaar, audits uit op onze procedures en producten, in overeenstemming met de wettelijke vereisten inzake gegevensbescherming. De resultaten van deze audits worden vervolgens gebruikt om specifieke maatregelen te nemen ter verdere verbetering van onze documentatie, processen en softwarefuncties.
Daarnaast voeren we met regelmatige tussenpozen kwetsbaarheids- en penetratietests uit. Deze worden uitgevoerd door IT-specialisten, zoals DITIS Systems, of door klanten, zoals militaire organisaties, supermarktketens of spoorwegmaatschappijen.
Gegevensbescherming staat niet ter discussie. Het is het recht van ieder individu en bij ecos zorgen we ervoor dat dit zo blijft. We zorgen ervoor dat de gegevens van onze klanten worden verwerkt in overeenstemming met de AVG en dat zij te allen tijde inzicht hebben in waar hun gegevens zich bevinden.
Eigendom van uw gegevens
U bent en blijft de enige eigenaar en verwerkingsverantwoordelijke van uw gegevens in de zin van artikel 24 van de AVG. Wij blijven uitsluitend de verwerker die uw gegevens verwerkt volgens uw instructies en in overeenstemming met de verwerkersovereenkomst.
U kunt uw gegevens op elk gewenst moment inzien, wijzigen of ons vragen deze te verwijderen.
Beveiliging van onze datacenters en de gegevens van onze klanten
ecos systems maakt gebruik van een ISO 27001- en CSA STAR-gecertificeerd datacenter binnen de Europese Unie. Dit datacenter wordt beheerd door Microsoft, voldoet aan Tier 4 en garandeert een beschikbaarheid van 99,9995 %.
Medewerkers van het datacenter noch van Microsoft hebben toegang tot uw persoonsgegevens. Onze technische en organisatorische maatregelen zorgen ervoor dat dit zo blijft. Ook bij ecos systems hebben alleen het IT-infrastructuurteam en ons productteam toegang tot gegevens op basis van een ‘need-to-know’-principe. Dit is nodig bij het verwerken van serviceverzoeken. En aangezien onze medewerkers zijn getraind in de richtlijnen van de AVG, zijn zij zich bewust van de vereisten inzake gegevensgeheim en de gevolgen van een eventuele inbreuk. Ook al onze onderaannemers die mogelijk toegang hebben tot uw gegevens, zijn gebonden aan contractuele privacyverplichtingen.
Als een van onze klanten de zakelijke relatie beëindigt, worden zijn gegevens onmiddellijk uit ons datacenter verwijderd. Dit geldt ook voor gegevens in de cache of back-ups.
Gegevensverwerking en normen in overeenstemming met de AVG
Gegevensbescherming vormt een integraal onderdeel van onze productstrategie; daarom houden wij bij de ontwikkeling ervan rekening met de bepalingen van artikel 25 van de AVG inzake gegevensbescherming door ontwerp en door standaardinstellingen.
Wij gaan er in het algemeen van uit dat wij op dit moment voldoen aan de essentiële vereisten van de AVG, aangezien wij de standaardinstellingen van de gehele software hebben gecontroleerd en aangepast om het hoogst mogelijke niveau van gegevensbescherming te bieden, zonder daarbij de gebruiksvriendelijkheid uit het oog te verliezen. Bovendien zijn de instellingen over het algemeen allemaal aanpasbaar aan de individuele behoeften van de klant.
Onze klanten ondersteunen bij het respecteren van de rechten van betrokkenen
Wij ondersteunen onze klanten bij het naleven van hoofdstuk 3 van de AVG, zodat de rechten van betrokkenen op inzage, verwijdering en overdraagbaarheid van persoonsgegevens worden gewaarborgd.
Daarnaast biedt ecos webman de mogelijkheid om persoonsgegevens automatisch te anonimiseren na een door de gebruiker ingestelde tijdsperiode, of op elk moment handmatig.
ISO 27001
Dit is de internationaal erkende norm voor het beheer van risico's op het gebied van informatiebeveiliging en beschrijft de vereisten voor het implementeren en optimaliseren van een dergelijk systeem.
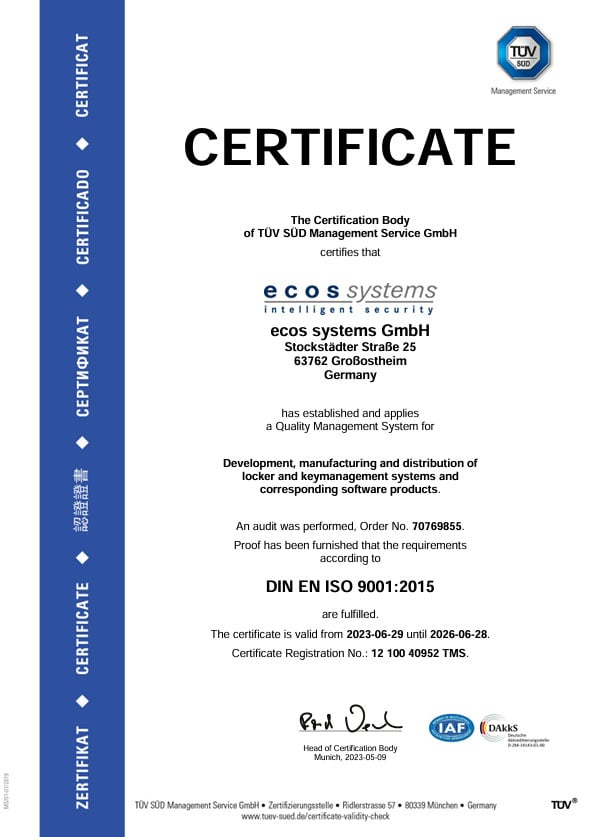
ISO 9001
ISO 9001 is de wereldwijde norm die aantoont dat een bedrijf of organisatie zich inzet voor het verbeteren van de kwaliteit, het waarborgen van efficiënte bedrijfsvoering en het verhogen van de klanttevredenheid.
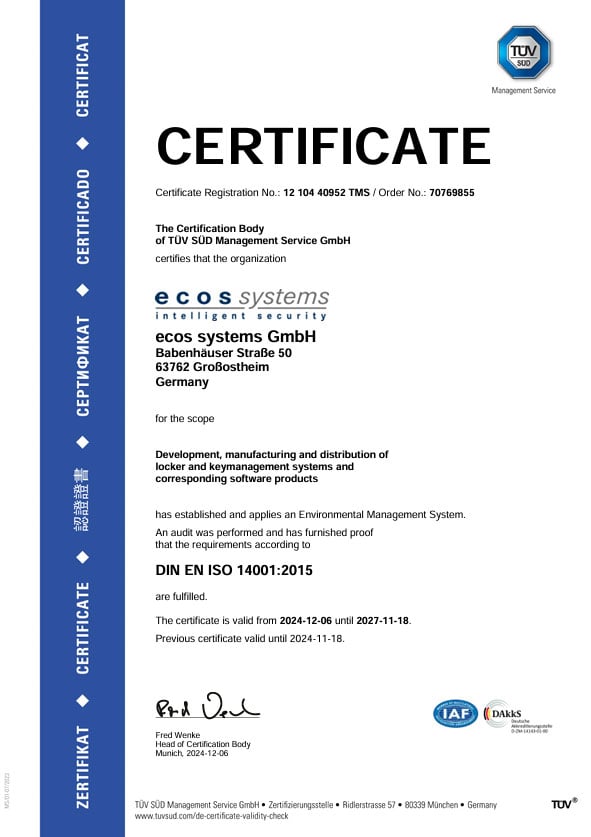
ISO 14001
Dit certificaat is de wereldwijd erkende en toegepaste norm voor milieumanagementsystemen. Het toont aan dat de organisatie zich inzet voor het milieu.
AVG-kader
De AVG is de strengste wet ter wereld op het gebied van gegevensbeveiliging en privacy. Hoewel deze wet door de EU is opgesteld en aangenomen, legt zij elke onderneming of organisatie de verplichting op om de richtlijnen ervan na te leven en de gegevens van personen in de EU te beschermen.